
紧急警报!WordPress 爆发高危漏洞(wp2shell),网站可能被瞬间接管!
🔥 紧急警报!WordPress 爆发高危漏洞(wp2shell),网站可能被瞬间接管!
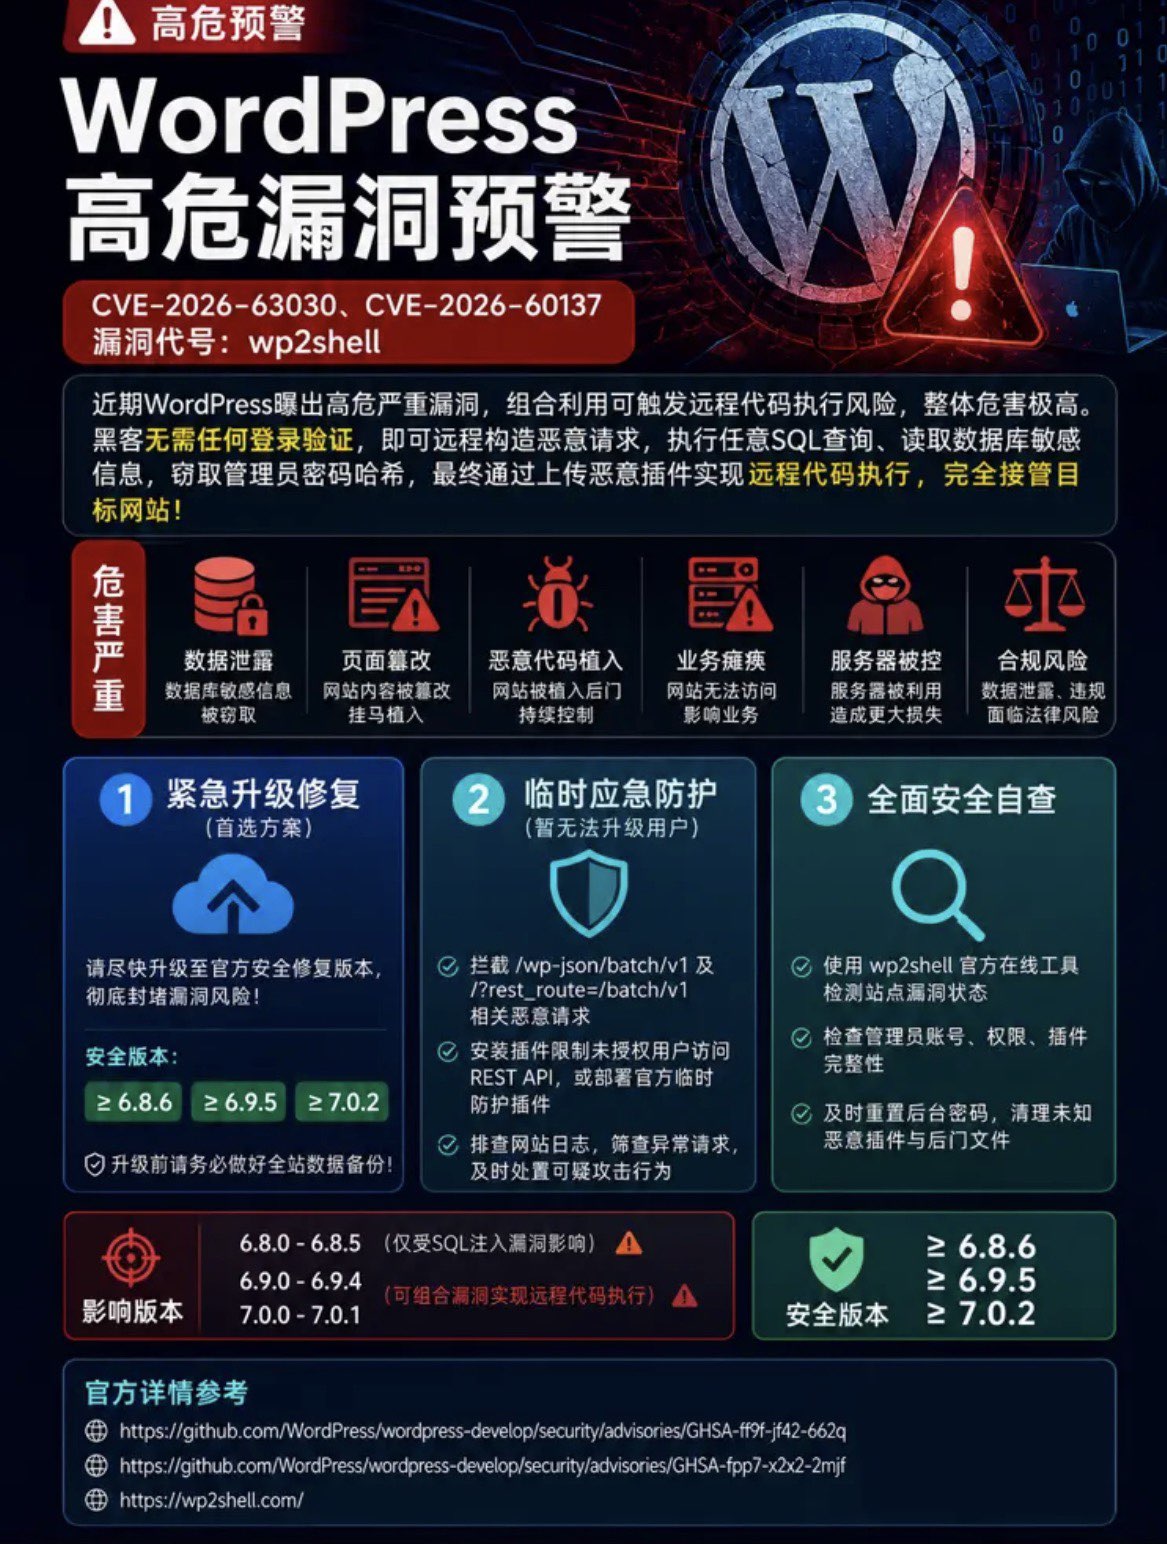
各位站长、运维大佬们注意啦!⚠️ 近期 WordPress 曝出严重安全漏洞(代号:wp2shell,CVE-2026-63030 & CVE-2026-60137),危害程度极高,大家务必重视!
💣 漏洞有多可怕?
黑客无需任何登录验证,就能远程构造恶意请求!
利用链条如下:
执行任意 SQL 查询 ➡️ 读取数据库敏感信息 ➡️ 窃取管理员密码哈希 ➡️ 上传恶意插件实现远程代码执行(RCE) ➡️ 完全接管你的网站!
☠️ 可能导致的严重后果:
📉 数据泄露(数据库被拖库)
🎨 页面篡改(网站被挂马)
🐛 恶意代码植入(留后门持续控制)
📛 业务瘫痪(网站无法访问)
💻 服务器被控(沦为肉鸡)
⚖️ 合规风险(面临法律问题)
🚨 哪些版本中招了?(影响范围)
❌ 6.8.0 – 6.8.5(仅受SQL注入影响)
❌ 6.9.0 – 6.9.4(可组合漏洞实现远程代码执行)
❌ 7.0.0 – 7.0.1(可组合漏洞实现远程代码执行)
🛡️ 站长自救指南(三步走):
✅ 第一步:紧急升级修复(首选!)
强烈建议尽快升级至官方安全版本,彻底封堵漏洞!
🔹 安全版本:≥ 6.8.6 | ≥ 6.9.5 | ≥ 7.0.2
(⚠️ 升级前务必做好全站数据备份!)
✅ 第二步:临时应急防护(暂时无法升级的看这里)
1️⃣ 在防火墙或服务器规则中拦截 /wp-json/batch/v1 及 /?rest_route=/batch/v1 相关请求。
2️⃣ 安装插件限制未授权用户访问 REST API,或部署官方临时防护插件。
3️⃣ 排查网站日志,筛查异常请求,及时处置可疑攻击行为。
✅ 第三步:全面安全自查
🔍 使用 wp2shell 官方在线工具检测站点漏洞状态。
👤 检查管理员账号、权限及插件完整性。
🔑 及时重置后台密码,清理未知恶意插件与后门文件。
🔗 官方详情参考:
https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-ff9f-jf42-662q
https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-fpp7-x2x2-2mjf
别让辛苦搭建的网站毁于一旦,赶紧去检查升级吧!觉得有用的话,点赞收藏并转发给身边的站长朋友!🚀
WordPress #网站安全 #漏洞预警 #wp2shell #网络安全 #站长必看 #运维日常 #高危漏洞
注:以上内容仅供参考,具体操作请结合自身网站环境谨慎执行,必要时请联系专业技术人员处理。

xiaoran
暂无介绍....
延伸阅读:
紧急警报!WordPress 爆发高危漏洞(wp2shell),网站可能被瞬间接管!
🔥 紧急警报!WordPress 爆发高危漏洞(wp2shell),网站可能被瞬间接管!各位站长、运维大佬们注意啦!⚠️...
CX-MULTI主题-wordpress
网站:演示:http://theme.chenxingweb.com/cx-multi/作者:https://www.c...
Rebirth主题-wordpress
网站:项目:https://github.com/yqchilde/rebirth演示:https://yqqy.top...

【源码主题】WordPress博客主题二次元风-lolimeow主题 2024/09/14 10.1版
WordPress博客主题二次元风-lolimeow主题 2024/09/14 10.1版主题没有任何加密文件,如果你遇...